
Durch ein Sicherheitsloch beim Domainverwalter DeNIC wurden alle .de-Domains manipulierbar! Durch eine Lücke im Mail-Robot System konnten Personendaten, wie zum Beispiel Besitzer, admin-c, tech-c, zone-c und sogar der Nameserver, verändert werden. Dies war mit allen Domains möglich und der komplette Internet-Verkehr via .de-Domains wäre lahmtgelegt worden, da jede Domain auf diverse IPs hätte umgeleitet werden können. Wie man herrausfand, ist der Bug seit 1998 bereits bekannt, wurde aber bisher noch nicht behoben.
Es genügte eine einfache eMail, um dem Mail-Robot System zu Updates zu veranlassen. Man musste lediglich eine eMail-Adresse der betreffenden Domain wissen und die Provider-Kennung. So leicht lies sich ein "Update" in der WHOIS-Datenbank von DeNIC durchführen. Man hat das Problem nun notdürftig gelöst und in die Abfrage noch das Provider-Kennwort mit eingearbeitet. Momentan wird intensiv an einer Lösung dieses Problems gearbeitet...
Mit der E100 1 TB SSD hält Crucial eine preisorientierte NVMe-SSD mit PCIe 4.0 x4 bereit. Das M.2-2280-Laufwerk soll laut...
Im zurückliegenden Monat gab es wieder einige spannende Themen im Bereich Newsmeldungen sowie interessante Artikel und Produkttests. Folgend möchten wir...
Razer erweitert seine Kiyo-Serie um die Kiyo V2 Pro, eine 4K-Webcam für Gamer, Streamer und Content Creator. Die Kamera nimmt...
Wer eine Leiterplattenfertigung anfragen möchte, stellt sich früher oder später dieselbe Frage: Warum dauert ein Angebot so lange, und warum...
AVM startet den Roll-out von FRITZ!OS 8.50 zunächst für die FRITZ!Box 7690. In den kommenden Wochen soll das Update für...
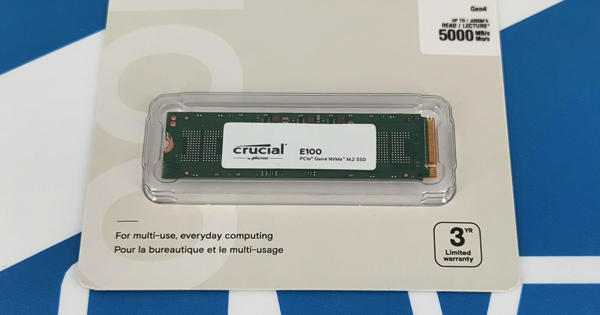
Die E100-SSD von Crucial basiert auf einem PCIe Gen4 Interface und QLC-Flashspeicher von Micron. Die Serie zielt auf Ein- und Umsteiger in die SSD-Welt ab. Wir haben uns das 1-TB-Modell im Test angesehen.
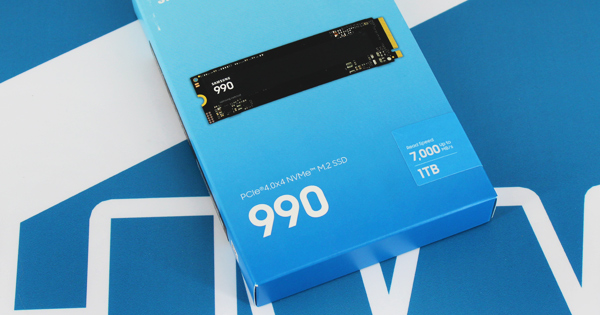
Mit der SSD-990-Familie stellt Samsung eine neue Serie von SSDs für Einsteiger vor. Wie sich die Kombination aus PCI Express Gen4 und QLC-Flashspeicher in der Praxis schlägt, klären wir am 1-TB-Modell.