Kaspersky Lab informiert über eine neue gefährliche Modifikation des Email-Worm.Win32.Sober - Email-Worm.Win32.Sober.q. Der Wurm wird von PCs herunter geladen, die bereits mit Sober.p infiziert sind. Der Wurm ist nicht in der Lage, sich selbst zu replizieren, vielmehr versendet er Spam mit rechtsradikalem Inhalt an die eMail-Adressen, die er auf der infizierten Maschine vorfindet.
Ist Sober.q gestartet und aktiviert, kopiert er sich in das Windows Systemverzeichnis und registriert sich im Schlüssel für den Autostart des Systemregisters und im Schlüssel für den Start auszuführender Dateien. So übernimmt der Wurm bei jedem Start einer beliebigen auszuführenden Datei im infizierten System die Steuerung. Weiterhin erstellt er im Windows Systemverzeichnis einige Hilfsdateien mit diversen Namen. Anschließend scannt Sober.q das Datei-System des infizierten Computers und trägt in spezielle Dateien alle aufgefundenen eMail-Adressen ein, ausgenommen der Adressen führender Antivirus-Unternehmen und anderer Programmhersteller.
Das Schadprogramm führt eine Reihe von Aktivitäten durch, die auf die Standard-Aktivitäten der Wurmfamilie Sober nicht passen. Der Wurm erstellt eine Datei mit der Bezeichnung %system%Spammer.ReadMe und dem folgenden Text in deutscher Sprache: "Ich bin immer noch kein Spammer! Aber sollte vielleicht einer werden :) In diesem Sinne". Dann verschickt das Schadprogramm an alle aufgefundenen Adressen, die zu den Domänen de, ch, at, li und gmx gehören, Briefe mit Texten rechtsradikalen Inhalts in deutscher Sprache, an alle übrigen Adressen versendet er englischsprachige eMails. Im Wurmkörper befindet sich ein Dutzend verschiedener Text-Versionen für den Versand dieser Art Texte.
Und schließlich, analog der Vorversionen, überprüft Sober.q regelmäßig die Systemzeit, indem er sich an einige NTP-Server wendet. Sollte das Datum dem 11. Mai 2005 oder einem späteren Datum entsprechen, so versucht das Schadprogramm, beliebige Dateien aus dem Internet zu laden. Sober.q sucht ferner im Systemspeicher nach Programmen, die in ihrer Bezeichnung die Zeilen microsoftanti, gcas, gcip, giantanti, inetupd, nod32kui, nod32, fxsob, s-t-i-n-g, hijack und sober enthalten und beendet diese.
Schutz-Prozeduren vor "Email-Worm.Win32.Sober.q" sind bereits in der Datenbank von Kaspersky Anti-Virus ergänzt.
Umfangreichere Informationen finden sie in der Virus-Enzyklopädie von Kaspersky.
ASUS erweitert seine Zenbook-Serie um das Zenbook 14 (UX3480QA). Der 14-Zoll-Laptop kombiniert einen Snapdragon-X-Prozessor mit einem leichten Ceraluminum-Gehäuse, OLED-Display und...
Walking-Videos können sich immersiv anfühlen, weil der Zuschauer sich gemeinsam mit dem Präsentierenden durch die Szene bewegt. Sie können jedoch...
Eine Kamera für Videoproduktion muss mehr können, als nur ein scharfes Bild zu liefern. Sie muss zuverlässig aufzeichnen, mit der...
Motorola hat auf dem Snapdragon Summit einen ersten Ausblick auf das motorola signature 27 gegeben. Das kommende Ultra-Premium-Smartphone basiert auf...
Telegram bietet verschiedene Funktionen zum Schutz der Privatsphäre. Doch sieht man bei Telegram, wenn jemand einen Screenshot macht? Und wann...
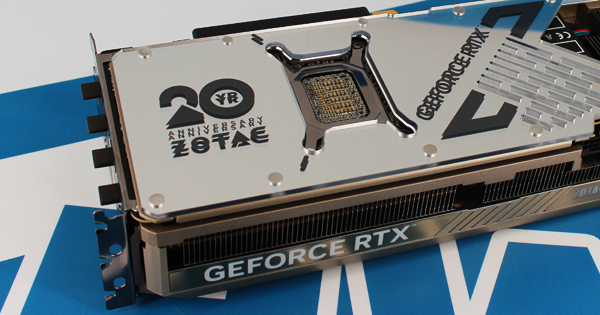
Hersteller ZOTAC präsentiert anlässlich seines 20-jährigen Bestehens eine auf nur 2.000 Stück limitierte GAMING GeForce RTX 5080 SOLID CORE OC 20th Anniversary Edition Grafikkarte. Wir haben sie heute exklusiv im Test.
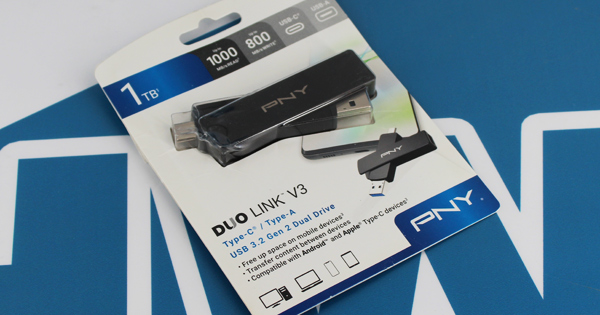
Der DUO Link V3 von PNY bringt dank zweier USB-Schnittstellen der Typen A und C reichlich Flexibilität in der Handhabung. Wir haben uns das Modell mit großzügigen 1 TB Speicherkapazität im Test genauer angesehen.