Kaspersky Lab warnt vor dem vor kurzem entdeckten Mail-Wurm Email-Worm.Win32.Nyxem.e. Das Schadprogramm verbreitet sich als eMail-Anhang via Internet sowie über infizierte Dateien, die sich auf Internetseiten befinden. Die Besonderheit an Nyxem.e liegt darin, dass er die Dateien auf infizierten Rechnern jeweils am Dritten eines Monats beschädigt. Laut Angaben der Virenexperten bei Kaspersky Lab beläuft sich die Zahl der befallen Computer mittlerweile bereits auf einige Hunderttausend, Tendenz steigend. So könnte der 3. Februar 2006 zum schwarzen Tag für Hunderttausende PC-Anwender werden, deren Rechner mit Nyxem.e infiziert sind.
Der Wurm ist eine an eine eMail angehängte ausführbare Windows-Datei mit einer Größe von 95 KB. Der Betreff der Nachricht wird willkürlich aus einer vom Autor erstellten Liste mit etwa 25 Varianten gewählt. Der Text der eMail und die Bezeichnung der angehängten Datei existieren in etwa 20 unterschiedlichen Versionen, wodurch dem Anwender das Erkennen des Wurms erschwert wird.
Die Aktivierung des Schadcode erfolgt beim Start der infizierten Datei durch den Nutzer. Nach dem Start versteckt der Wurm seine Hauptfunktion, indem er im Windows-Verzeichnis ein ZIP-Archiv mit der Bezeichnung der ursprünglich gestarteten Datei erstellt, das er danach öffnet. Bei der Installation kopiert sich der Wurm unter mehreren Namen in das Root- und Windows-Systemverzeichnis sowie in das Autostart-Verzeichnis. Danach registriert er sich im Autostart-Key der System-Registry. Auf diese Weise aktiviert Windows bei jedem Neustart automatisch den Schadcode.
Anschließend scannt Nyxem.e das Dateisystem des befallenen Computers und verschickt Kopien von sich selbst an alle dort aufgefundenen eMail-Adressen. Für den Versand der infizierten eMails versucht der Wurm eine direkte Verbindung mit dem SMTP-Server aufzubauen. Parallel dazu kopiert er sich in die vom befallen Computer aus zugänglichen Netzlaufwerke und -Ordner unter dem Namen Winzip_TMP.exe.
Dabei unterbricht das Schadprogramm alle Prozesse, die den Antiviren-Schutz des Computers gewährleisten, und verhindert deren Neustart - dadurch ist der attackierte PC ohne Schutz. Durch die vollständige Kontrolle über den Rechner ist Nyxem.e in der Lage, seine eigenen Aktualisierungen selbstständig aus dem Internet herunterzuladen. Er verändert sich dabei ganz nach den Vorgaben des Autors.
Darüber hinaus geht von Nyxem.e eine destruktive Gefahr aus: Entspricht das Datum des Rechners dem Monatsdritten, vernichtet er 30 Minuten nach dem Start des PCs Teile der aufgefundenen Dateien der gängigsten Formate und ersetzt sie durch eine sinnlose Auswahl an Symbolen.
Weitere Informationen in der Virus-Enzyklopädie.
ASUS erweitert seine Zenbook-Serie um das Zenbook 14 (UX3480QA). Der 14-Zoll-Laptop kombiniert einen Snapdragon-X-Prozessor mit einem leichten Ceraluminum-Gehäuse, OLED-Display und...
Walking-Videos können sich immersiv anfühlen, weil der Zuschauer sich gemeinsam mit dem Präsentierenden durch die Szene bewegt. Sie können jedoch...
Eine Kamera für Videoproduktion muss mehr können, als nur ein scharfes Bild zu liefern. Sie muss zuverlässig aufzeichnen, mit der...
Motorola hat auf dem Snapdragon Summit einen ersten Ausblick auf das motorola signature 27 gegeben. Das kommende Ultra-Premium-Smartphone basiert auf...
Telegram bietet verschiedene Funktionen zum Schutz der Privatsphäre. Doch sieht man bei Telegram, wenn jemand einen Screenshot macht? Und wann...
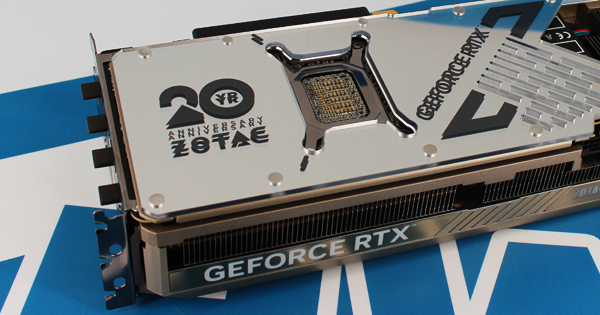
Hersteller ZOTAC präsentiert anlässlich seines 20-jährigen Bestehens eine auf nur 2.000 Stück limitierte GAMING GeForce RTX 5080 SOLID CORE OC 20th Anniversary Edition Grafikkarte. Wir haben sie heute exklusiv im Test.
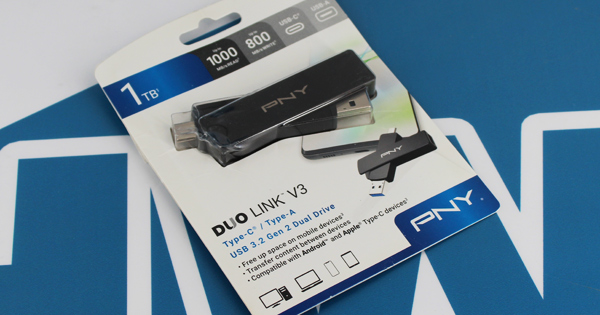
Der DUO Link V3 von PNY bringt dank zweier USB-Schnittstellen der Typen A und C reichlich Flexibilität in der Handhabung. Wir haben uns das Modell mit großzügigen 1 TB Speicherkapazität im Test genauer angesehen.